

Etapas essenciais para proteger o acesso, as redes, os terminais, os backups e o monitoramento do sistema.
O reforço de segurança vai além de uma simples configuração. No 3CX V20, a proteção abrange o acesso dos usuários, o Console de Admin 3CX, as regras de firewall, o tráfego SIP e de mídia, os terminais, as atualizações, os backups e o monitoramento.
A melhor abordagem é, primeiro, reduzir a exposição desnecessária, proteger o acesso ao sistema e, em seguida, tornar a segurança parte integrante do gerenciamento contínuo do PABX.
Use esta lista de verificação para analisar as principais áreas da sua implantação do 3CX e identificar onde controles adicionais podem ser necessários.
Proteja a Identidade e o Acesso Administrativo
As credenciais do PABX fornecem acesso às comunicações da empresa e devem ser tratadas de acordo. Use credenciais exclusivas para proprietários do sistema, administradores e usuários, e revise o acesso sempre que houver mudanças na equipe ou nas responsabilidades.
Mantenha as contas de administrador separadas das contas de chamadas do dia a dia, desative usuários inativos e revise regularmente quem pode gerenciar usuários ou acessar o Console de Admin.
Arquivos de provisionamento, códigos QR, credenciais SIP e PINs de correio de voz também devem ser tratados como informações confidenciais. Alterações na autenticação SIP, no provisionamento ou nas credenciais dos dispositivos podem exigir que os telefones ou aplicativos sejam provisionados novamente; portanto, planeje essas alterações antes de redefini-las.
Use SSO e Limite a Exposição dos Admins
Caso sua organização já utilize identidades MS365 ou Google com MFA, o SSO pode reduzir a proliferação de senhas e colocar a autenticação do PABX sob os mesmos controles de identidade.
O SSO altera a forma como um administrador se autentica, enquanto as funções do 3CX continuam a determinar o que ele pode acessar. Revise os privilégios e mantenha uma rota de recuperação testada antes de tornar o SSO o método principal de login.
Você pode reduzir ainda mais a exposição usando as Restrições do Console. Limite o acesso ao Console de Admin a endereços IP públicos confiáveis, VPNs controladas ou às redes que os administradores realmente utilizam. Verifique se o seu IP administrativo atual está autorizado antes de aplicar restrições, para evitar bloqueios acidentais.
As Restrições do Console e a Lista Negra de IPs têm finalidades diferentes. As Restrições do Console controlam de onde os administradores podem acessar o Console, enquanto a Lista Negra de IPs permite ou nega o tráfego e funciona em conjunto com a Lista Negra Global de IPs do 3CX. Use as entradas da lista branca com cuidado, pois o tráfego incluído na lista branca ignora as verificações anti-hacking.
Proteja a Rede, o Tráfego de Voz e os Terminais
Para implantações locais e auto-hospedadas, o firewall faz parte da barreira de segurança do PABX. Abra apenas o tráfego de sinalização SIP, mídia RTP, HTTPS e tráfego de túnel exigido pela sua implantação e pelo seu provedor SIP. Como parte da revisão da rede:
- Utilize um FQDN compatível e configure o DNS interno e externo corretamente
- Configure o DNS dividido quando clientes internos precisarem usar o mesmo FQDN
- Desative o SIP ALG ou outros auxiliares SIP que reescrevem a sinalização
- Execute o Verificador de Firewall 3CX após a configuração e após alterações na rede
- Utilize ACLs de rede para limitar o acesso entre o PABX e redes confidenciais não relacionadas
As responsabilidades variam de acordo com a implantação. Os administradores de sistemas auto-hospedados são responsáveis por áreas como sistema operacional, firewall, DNS, segmentação e acesso à rede pública. O Hospedado pela 3CX reduz a infraestrutura sob controle direto do administrador, enquanto identidade, funções, terminais, integrações e segurança operacional continuam sendo importantes.
Criptografe o SIP e Proteja os Terminais
Quando houver suporte em todo o caminho da chamada, use o SIP Seguro com TLS para sinalização e SRTP para mídia de voz. No nível dos ramais, o Modo SRTP pode ser definido como “Ativado” quando RTP seguro e não seguro precisarem coexistir, ou como “Obrigatório” após todos os terminais no caminho da chamada terem sido testados.
A segurança dos terminais é igualmente importante. Mantenha atualizado o firmware dos telefones compatíveis, proteja as interfaces web e as credenciais dos telefones e evite expor publicamente as interfaces de gerenciamento. Planeje o reprovisionamento sempre que as credenciais de ramais, arquivos de provisionamento ou códigos QR forem redefinidos.
Os controles anti-hacking integrados do 3CX podem detectar falhas na autenticação e atividades abusivas, bloqueando automaticamente as fontes infratoras. Revise os limites de proteção configurados, a Lista Negra Global Automática de IPs e a atividade da lista negra como parte de suas verificações regulares de segurança.
Mantenha a Segurança Como Parte das Operações do PABX
O fortalecimento da segurança também depende do que ocorre após a implantação. Mantenha o PABX e sua plataforma de suporte atualizados, mantenha backups protegidos e verifique se os sistemas podem realmente ser restaurados. Um processo prático de recuperação deve incluir:
- Um destino de backup protegido e um responsável pela recuperação
- Testes regulares de restauração ou recuperação
- O host do PABX, a conta na nuvem ou no hipervisor, o provedor SIP, o DNS e os terminais
- O impacto esperado de alterações em credenciais, certificados ou provisionamento
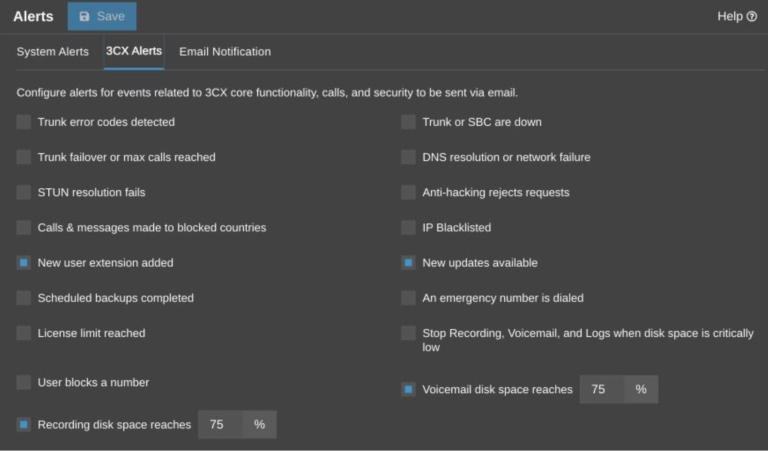
Utilize os Alertas do Sistema e os Alertas 3CX para eventos que exijam ação, como bloqueios contra hackers, falhas de rede ou DNS, interrupções de trunks ou SBCs, atualizações disponíveis, status do backup e espaço em disco insuficiente. Envie alertas para uma caixa de correio monitorada ou para um fluxo de trabalho de operações com um responsável definido.
Para organizações que utilizam um SIEM ou uma plataforma de monitoramento central, o 3CX Remote Syslog pode encaminhar eventos operacionais, de segurança e de auditoria para um coletor Syslog externo. Isso permite que falhas de autenticação, endereços IP bloqueados, eventos de política e alterações de administrador sejam analisados juntamente com o restante do ambiente de segurança.
Mantenha as informações de auditoria locais disponíveis também e defina controles adequados de retenção e acesso para eventos de segurança armazenados externamente.
Participe da Discussão
Participe da discussão sobre o 3CX em nossos Fóruns. Siga-nos no X e no LinkedIn para se manter atualizado sobre as últimas notícias e lançamentos de recursos.

 Copyright © 2025